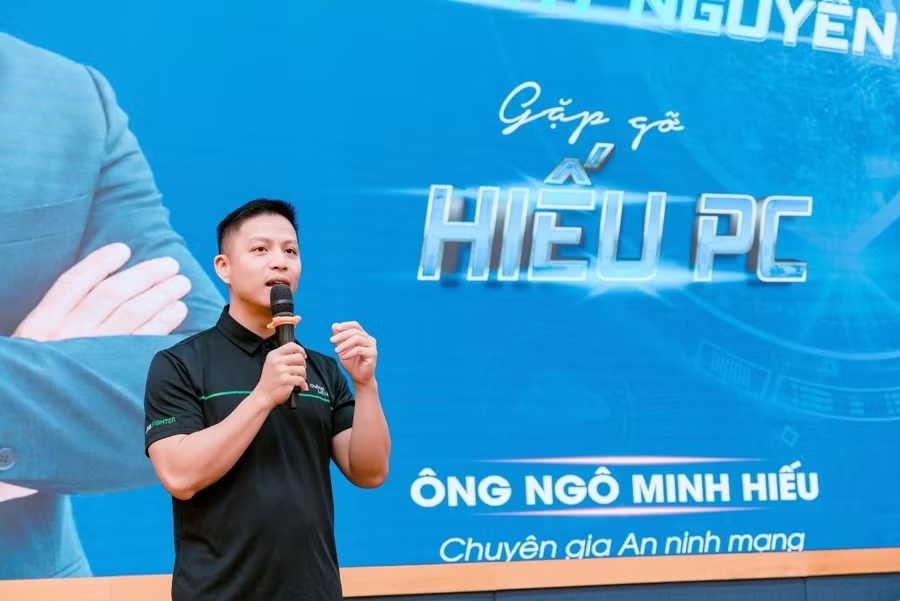
Tại hội thảo “An toàn thông tin trong kỷ nguyên AI” do Viện Quản trị và Công nghệ FSB, Trường Đại học FPT tổ chức vào ngày 11-10, chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC) - nhà sáng lập dự án Chống Lừa Đảo - cho biết, tội phạm mạng đang hoạt động ngày càng có tổ chức và tận dụng AI để nâng cao hiệu quả tấn công.
Theo số liệu được chuyên gia dẫn từ Bộ Công an và Hiệp hội An ninh mạng quốc gia, năm 2024, Việt Nam ghi nhận hơn 6.000 vụ lừa đảo trực tuyến, với tổng thiệt hại trên 12.000 tỷ đồng. Trong giai đoạn 2020-2025, thiệt hại do lừa đảo trên không gian mạng lên tới hơn 40.000 tỷ đồng, liên quan hơn 24.000 vụ việc.
Đáng chú ý, AI đang tạo điều kiện để tội phạm triển khai các thủ đoạn lừa đảo tinh vi hơn. Một trong những nguy cơ nổi bật là công nghệ deepfake, cho phép tạo hình ảnh, video và giọng nói giả mạo người thật, khiến nạn nhân khó phân biệt thật giả.
Theo chuyên gia Ngô Minh Hiếu, một số công cụ thương mại hiện có khả năng tạo video giả mạo theo thời gian thực với mức phí khoảng 35 USD mỗi tháng. Điều này cho thấy công nghệ từng đòi hỏi nguồn lực và kỹ thuật cao đang ngày càng dễ tiếp cận, tạo thêm điều kiện cho các đối tượng xấu thực hiện hành vi lừa đảo.
Không chỉ dừng ở việc giả danh người thân hoặc người có uy tín, tội phạm mạng còn tìm cách khai thác dữ liệu khuôn mặt để vượt qua quy trình xác thực danh tính điện tử (eKYC), phát tán mã độc thông qua quyền trợ năng trên điện thoại và chiếm quyền điều khiển các thiết bị thông minh.
Chuyên gia phân loại các mối đe dọa thành 2 nhóm lớn. Nhóm thứ nhất trực tiếp nhắm vào con người, gồm giả mạo bằng deepfake, đánh cắp dữ liệu khuôn mặt để vượt xác thực và lừa đảo kết hợp mã độc. Nhóm thứ hai tập trung vào hệ thống công nghệ, gồm: tấn công trực tiếp vào AI, khai thác thiết bị Internet vạn vật (IoT) và thao túng các tác tử AI có khả năng tự thực hiện nhiệm vụ.
Những nguy cơ này cho thấy phạm vi tấn công không còn giới hạn ở các cuộc gọi, tin nhắn giả mạo. Khi AI được tích hợp vào các hệ thống kết nối, những lỗ hổng trong dữ liệu, thiết bị và quy trình vận hành đều có thể bị khai thác để phục vụ hành vi phạm pháp.
Trước thực trạng trên, việc bảo đảm an toàn thông tin cần được tính đến ngay từ khâu thiết kế hệ thống, thay vì chỉ bổ sung các biện pháp bảo mật sau khi công nghệ đã được triển khai. Các giải pháp phải bao quát dữ liệu, thiết bị, hạ tầng kết nối và mô hình AI, đồng thời nâng cao khả năng phát hiện, ngăn chặn những hành vi bất thường.
Đối với người dân, nguy cơ bị lừa đảo bằng AI đòi hỏi sự cảnh giác cao hơn. Khi nhận được cuộc gọi hoặc video có hình ảnh, giọng nói giống người thân yêu cầu chuyển tiền, người dùng cần xác minh qua một kênh liên lạc độc lập. Không cung cấp mật khẩu, mã OTP, thông tin ngân hàng hoặc dữ liệu sinh trắc học cho người khác khi chưa xác định rõ mục đích và độ tin cậy.