Một phần mềm độc hại vừa được phát hiện lây nhiễm ít nhất 300.000 thiết bị Android từ 71 quốc gia, trong đó Việt Nam chiếm số lượng nhiều nhất.
Theo iTechpost, phần mềm độc hại Android này được cho là đã lây lan đến các thiết bị dưới dạng ứng dụng đọc sách và giáo dục từ năm 2018. Phần mềm độc hại này đã lây nhiễm ít nhất 300.000 thiết bị từ 71 quốc gia, trong đó Việt Nam trở thành quốc gia có số thiết bị ảnh hưởng nhiều nhất.
 |
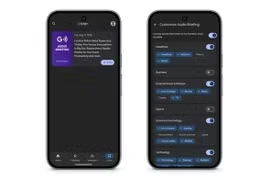
| Nhiều ứng dụng chứa phần mềm độc hại được thiết kế cho người dùng Việt Nam. Ảnh chụp màn hình |
Báo cáo cho biết, các phần mềm này có thể được tìm thấy trong Google Play nhưng hiện đã bị gỡ xuống. Mặc dù vậy, mã độc này vẫn có thể lây lan qua các ứng dụng Android của bên thứ ba. Vì phần mềm độc hại nhắm mục tiêu đến những người dùng tải xuống các ứng dụng giáo dục nên nó được Zimperium đặt tên là “Schoolyard Bully”. Nó có thể đánh cắp thông tin đăng nhập tài khoản Facebook, số ID, tên người dùng, thiết bị, RAM và API trên thiết bị đó.
Ứng dụng sau khi tải về sẽ hiển thị cửa sổ yêu cầu người dùng đăng nhập Facebook bằng WebView. Sau đó, nó sẽ gửi một phần mềm gián điệp bằng cách sử dụng JavaScript và trích xuất thông tin từ người dùng. Các dữ liệu này bao gồm số điện thoại, địa chỉ email, mật khẩu...
300.000 nạn nhân của 37 ứng dụng bị nhiễm được ước tính bằng dữ liệu đo từ xa. Tuy nhiên, khó xác định giá trị gần đúng do phương thức phân phối đã chuyển sang các cửa hàng ứng dụng của bên thứ ba, có nghĩa có thể có nhiều nạn nhân hơn so với những gì được báo cáo ban đầu.
Ngoài việc tiếp tục lây nhiễm bằng cách sử dụng các cửa hàng ứng dụng ngoài, các ứng dụng độc hại này còn có thể ẩn khỏi phần lớn phần mềm chống virus vì nó sử dụng các thư viện gốc để ẩn. Về cơ bản, nó xuất hiện ở dạng giống như một thư viện riêng có tên “libabc.so”, nơi lưu trữ dữ liệu C&C. Dữ liệu giáo dục chỉ có thể được truy cập bằng mật khẩu vì tập ở định dạng ZIP.
Zimperium xác định nhóm tin tặc từ Việt Nam có tên FlyTrap đứng đằng sau cuộc tấn công. Các ứng dụng bị phát hiện chứa phần mềm độc hại này gồm Cẩm Nang Lớp 8 Offline - Giải Bài Tập & Ôn Luyện; Cẩm Nang Lớp Offline - Giải Bài Tập & Ôn Luyện; Cẩm Nang Địa Lý Offline - Giải Bài Tập & Ôn Luyện; Giải Bài Tập 7 Offline Toán Văn Anh Lý Sinh Sử Địa; Cẩm Nang Ngữ Văn Offline - Soạn Văn & Văn Mẫu; Giải Toán 6,7,8,9,10,11,12; Giải Tin Học 6,7,8,9,10,11,12; Giải Bài Tập 6 Offline Toán Văn Anh Lý Sinh Sử Địa; Mê Đọc Truyện; Mọt Truyện; Nghe Truyện Ngắn, Ngôn Tình, Kiếm Hiệp Audio Hay; Giải Vật Lý 6,7,8,9,10,11,12.
Theo Kiến Văn (TNO)