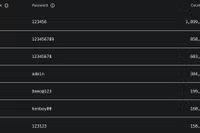
Theo thống kê của NordPass công bố cuối năm 2025, mật khẩu “123456” xuất hiện 1.899.982 lượt trong dữ liệu tại Việt Nam. Các mật khẩu dễ đoán khác cũng được sử dụng phổ biến như “123456789” với 858.317 lượt, “12345678” với 603.756 lượt và “123123” với 158.619 lượt.
Tại Diễn đàn An ninh tài chính số Việt Nam 2026 ngày 6-11, Đại tá Nguyễn Bá Sơn - Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an cho biết: Năm 2025, lực lượng chức năng ghi nhận hơn 500.000 cuộc tấn công mạng nhằm vào các hệ thống thông tin. Trong đó, tài chính, ngân hàng là lĩnh vực bị tội phạm mạng nhắm đến.
Đáng chú ý, các đối tượng ngày càng tận dụng trí tuệ nhân tạo (AI) để tìm kiếm lỗ hổng, dò tìm thông tin đăng nhập và triển khai các cuộc tấn công. Vì vậy, sử dụng mật khẩu đơn giản hoặc trùng lặp giữa nhiều tài khoản có thể khiến người dùng đối mặt với nguy cơ mất dữ liệu, tài sản.
Theo Viện Tiêu chuẩn và Công nghệ quốc gia Mỹ (NIST), mật khẩu nên có độ dài tối thiểu 15 ký tự. Người dùng có thể kết hợp nhiều từ ngẫu nhiên thành một cụm mật khẩu để tăng độ an toàn mà vẫn dễ ghi nhớ.
Không nên sử dụng những thông tin dễ đoán như ngày sinh, số điện thoại, họ tên, tên người thân hoặc các dãy số quen thuộc. Đặc biệt, mỗi tài khoản cần có mật khẩu riêng, tránh dùng chung mật khẩu cho email, mạng xã hội và ngân hàng.
Với người có nhiều tài khoản trực tuyến, có thể sử dụng trình quản lý mật khẩu đáng tin cậy để tạo và lưu trữ các mật khẩu phức tạp, hạn chế nguy cơ quên hoặc sử dụng trùng lặp.
Bên cạnh mật khẩu, người dùng nên kích hoạt xác thực đa yếu tố (MFA) cho email, tài khoản ngân hàng và mạng xã hội. Khi đó, ngoài mật khẩu, hệ thống còn yêu cầu thêm một bước xác minh như mã từ ứng dụng xác thực hoặc phê duyệt đăng nhập trên thiết bị.
Người dùng cũng có thể lựa chọn passkey (khóa truy cập), phương thức đăng nhập bằng vân tay, nhận diện khuôn mặt hoặc mã PIN trên thiết bị đã đăng ký, thay cho mật khẩu truyền thống.
Ngoài ra, cần cảnh giác với đường dẫn đăng nhập không rõ nguồn gốc, tuyệt đối không cung cấp mật khẩu và mã OTP cho người khác. Khi phát hiện đăng nhập bất thường, cần nhanh chóng đổi mật khẩu, đăng xuất khỏi các thiết bị lạ và liên hệ đơn vị cung cấp dịch vụ để được hỗ trợ.