Cảnh giác email yêu cầu “đăng nhập lại” sau sự cố Microsoft 365

Theo dõi Báo Gia Lai trên Google News

(GLO)- Lợi dụng sự cố gián đoạn Microsoft 365, tin tặc giả danh bộ phận hỗ trợ kỹ thuật, gửi đường dẫn yêu cầu đăng nhập lại để đánh cắp mật khẩu và mã xác thực của người dùng.

Sự cố gián đoạn dịch vụ Microsoft 365 trong 2 ngày 12 và 13-11 vừa qua không chỉ ảnh hưởng đến hoạt động làm việc của nhiều cơ quan, doanh nghiệp mà còn tạo cơ hội để tội phạm mạng triển khai các chiến dịch lừa đảo trực tuyến.
canh-bao-lua-dao-dang-nhap-microsoft.png
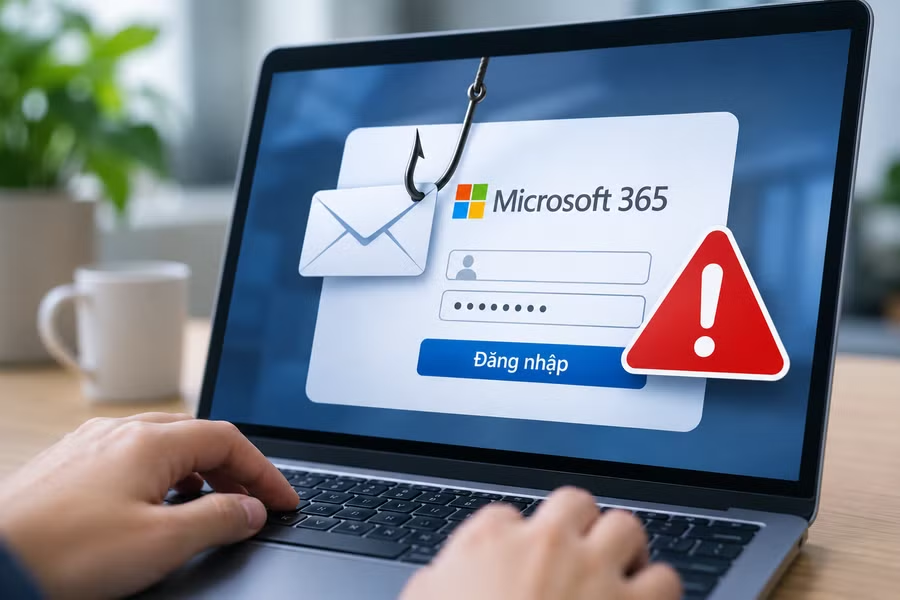
Tin tặc có thể lợi dụng sự cố Microsoft 365, gửi email giả mạo yêu cầu người dùng đăng nhập lại để đánh cắp thông tin tài khoản. Ảnh minh họa: AI

Theo đó, các đối tượng lợi dụng tâm lý nóng lòng khôi phục công việc của người dùng để giả danh Microsoft hoặc bộ phận công nghệ thông tin (IT) của doanh nghiệp, gửi thông báo yêu cầu “đăng nhập lại để xác thực”, “xác minh tài khoản” hoặc đặt lại mật khẩu.

Thủ đoạn này đánh vào tâm lý lo ngại mất dữ liệu, gián đoạn công việc sau sự cố. Khi nhận được thông báo có nội dung phù hợp với tình trạng dịch vụ vừa xảy ra, người dùng dễ tin tưởng và làm theo hướng dẫn mà không kiểm tra kỹ nguồn gửi.

Theo chuyên gia nghiên cứu bảo mật cấp cao Leonid Bezvershenko thuộc Nhóm nghiên cứu và phân tích toàn cầu của Kaspersky, khi các kênh liên lạc quen thuộc bị gián đoạn, nhân viên và khách hàng thường dễ tin vào những thông báo được cho là cập nhật tình hình, hướng dẫn giải pháp thay thế hoặc hỗ trợ khôi phục quyền truy cập.

Các đối tượng có thể gửi đường dẫn đến trang đăng nhập giả mạo Microsoft 365, yêu cầu người dùng nhập tên tài khoản, mật khẩu và mã xác thực đa yếu tố. Khi nạn nhân thực hiện thao tác, những thông tin này có thể bị đánh cắp.

Một số trường hợp khác, kẻ gian giả danh nhân viên hỗ trợ kỹ thuật, chủ động liên hệ và dụ người dùng cấp quyền truy cập từ xa vào thiết bị với lý do khắc phục sự cố.

Không chỉ vậy, các đối tượng còn có thể phát tán thông tin sai lệch về tình trạng dịch vụ qua mạng xã hội, email cá nhân và ứng dụng nhắn tin, dẫn dụ người dùng truy cập những trang web chứa mã độc.

Đáng chú ý, ngày 16-11, Microsoft công bố đã phát hiện 1 chiến dịch lừa đảo qua email quy mô lớn, nhắm vào các tổ chức thuộc nhiều lĩnh vực trên thế giới.

Các email giả mạo thông báo tình trạng dịch vụ Microsoft 365, cảnh báo thư điện tử bị giữ lại trong thời gian xảy ra sự cố và có thể bị xóa trong vòng 24 giờ nếu người nhận không thực hiện thao tác khôi phục.

Theo phân tích của Microsoft, những email này sử dụng đường dẫn dẫn đến các tên miền không thuộc Microsoft, với mục đích có khả năng là đánh cắp thông tin đăng nhập. Microsoft lưu ý hiện chưa có đủ bằng chứng xác nhận thông tin đăng nhập đã bị thu thập hoặc tài khoản người dùng đã bị xâm nhập.

Trước nguy cơ trên, chuyên gia khuyến nghị các tổ chức cần thống nhất kênh thông tin chính thức đã được xác minh để cập nhật tình hình dịch vụ cho nhân viên và khách hàng.

Bộ phận công nghệ thông tin cần tăng cường giám sát email giả mạo, kiểm tra các tên miền có giao diện hoặc tên gọi gần giống trang chính thức và thực hiện quy trình xác minh danh tính khi hỗ trợ người dùng.

Đối với cá nhân, cần kiểm tra kỹ địa chỉ email người gửi, đường dẫn trước khi truy cập; không cung cấp mật khẩu, mã xác thực đa yếu tố cho bất kỳ ai và không cấp quyền điều khiển từ xa cho người lạ.

Khi cần kiểm tra tình trạng Microsoft 365, người dùng nên truy cập trực tiếp Trung tâm quản trị Microsoft 365 hoặc các kênh chính thức, thay vì làm theo liên kết trong email không rõ nguồn gốc.

Nếu đã nhập thông tin đăng nhập vào trang web đáng ngờ, người dùng cần nhanh chóng đổi mật khẩu, thu hồi các phiên đăng nhập đang hoạt động, kiểm tra phương thức xác thực đa yếu tố và thông báo cho bộ phận IT để rà soát các dấu hiệu truy cập bất thường.

Có thể bạn quan tâm

Cảnh giác thông tin suy diễn về khuyến cáo dự trữ nhu yếu phẩm trong 72 giờ

Cảnh giác thông tin suy diễn về khuyến cáo dự trữ nhu yếu phẩm trong 72 giờ

(GLO)- Trước thông tin lan truyền cho rằng khuyến cáo dự trữ nhu yếu phẩm đủ dùng trong 72 giờ là dấu hiệu chiến tranh, thảm họa sắp xảy ra, Cục An ninh mạng (Bộ Công an) khuyến cáo người dân cần tỉnh táo, kiểm chứng thông tin, tránh tâm lý hoang mang và mua gom hàng hóa không cần thiết.

Hơn 40.000 người mắc bẫy Tatao Live: Cảnh giác chiêu kiếm tiền tự động bằng AI

Hơn 40.000 người mắc bẫy Tatao Live: Cảnh giác chiêu kiếm tiền tự động bằng AI

(GLO)- Hơn 40.000 người bị lôi kéo, tổng số tiền nộp vào hệ thống Tatao Live lên tới 407 tỷ đồng. Vụ việc cho thấy những lời quảng cáo kiếm tiền tự động bằng trí tuệ nhân tạo (AI) có thể che giấu mô hình huy động tiền trái phép. Người dân cần nhận diện 5 dấu hiệu cảnh báo trước khi xuống tiền.
Bẫy “cho thuê vàng”: Lãi suất cho vay núp bóng lên tới hơn 500%/năm

Bẫy “cho thuê vàng”: Lãi suất cho vay núp bóng lên tới hơn 544%/năm

(GLO)- Núp bóng doanh nghiệp cho thuê vàng, trang sức, các nhóm đối tượng tại TP. Hồ Chí Minh bị phát hiện tổ chức cho vay lãi nặng với lãi suất lên tới 544,78%/năm. Công an đã khởi tố 36 bị can, cảnh báo người dân trước những hợp đồng dịch vụ được sử dụng để che giấu bản chất khoản vay.

Bỗng nhận clip nhạy cảm có mặt mình kèm lời đòi tiền, bạn cần làm gì?

Bỗng nhận clip nhạy cảm có mặt mình kèm lời đòi tiền, bạn cần làm gì?

(GLO)- Từ đầu tháng 10-2026 đến nay, Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (Công an tỉnh Thanh Hóa) tiếp nhận trình báo của gần 20 trường hợp bị đe dọa, tống tiền bằng hình ảnh, video nhạy cảm đã cắt ghép. Đáng chú ý, có nạn nhân bị yêu cầu chuyển tới 1,5 tỷ đồng.
Một cuộc cãi vã trên mạng được biến thành tiền như thế nào?

Một cuộc cãi vã trên mạng được biến thành tiền như thế nào?

(GLO)- Từ một mâu thuẫn cá nhân, những cuộc tranh cãi trên mạng có thể nhanh chóng trở thành nội dung thu hút hàng chục nghìn, thậm chí hàng triệu lượt xem. Khi sự chú ý được chuyển thành lượng người theo dõi và tương tác, nó có thể tiếp tục được khai thác để tạo ảnh hưởng và lợi ích kinh tế.
Không có “vùng trống” pháp luật trên mạng xã hội - Kỳ 2: Từ màn hình ảo đến hậu quả thật

Không có “vùng trống” pháp luật trên mạng xã hội - Kỳ 2: Từ màn hình ảo đến hậu quả thật

(GLO)- Những hành vi tưởng chỉ diễn ra trên màn hình có thể tác động trực tiếp đến danh dự, tài sản, hoạt động sản xuất, kinh doanh và an ninh, trật tự ngoài đời thực. Một bài đăng, buổi livestream hay cuộc tranh luận trên mạng nếu không được kiểm soát có thể dẫn đến hậu quả ngoài dự liệu.

Cao điểm 3 ngày trước Trung thu: Cảnh giác bánh không rõ nguồn gốc

Cao điểm 3 ngày trước Trung thu: Cảnh giác bánh không rõ nguồn gốc

(GLO)- Càng gần Tết Trung thu, sức mua bánh nướng, bánh dẻo và các loại thực phẩm phục vụ lễ hội càng tăng. Đây cũng là thời điểm hàng nhập lậu, bánh không rõ nguồn gốc, không bảo đảm an toàn thực phẩm có nguy cơ len lỏi vào thị trường, đặc biệt qua mạng xã hội và các kênh bán hàng trực tuyến.

Cảnh giác với chiêu lừa “định danh đất đai” và cập nhật sổ đỏ trên VNeID

Cảnh giác với chiêu lừa “định danh đất đai” và cập nhật sổ đỏ trên VNeID

(GLO)- Lợi dụng quá trình số hóa, cập nhật và làm sạch dữ liệu đất đai, các đối tượng lừa đảo giả danh cán bộ cơ quan nhà nước để tiếp cận, yêu cầu “định danh đất đai”, “xác thực sổ đỏ” hoặc cập nhật thông tin giấy chứng nhận quyền sử dụng đất nhằm đánh cắp dữ liệu và chiếm đoạt tài sản.

Phụ huynh cần cảnh giác với tài khoản lạ mang tên “nhà trường”

Phụ huynh cần cảnh giác với tài khoản lạ mang tên “nhà trường”

(GLO)- Đầu năm học mới, khi nhu cầu đóng học phí, mua sách giáo khoa, đồng phục, bảo hiểm và thực hiện các khoản thu khác tăng cao, các đối tượng lừa đảo có thể giả danh giáo viên, cán bộ nhà trường để tiếp cận phụ huynh, yêu cầu chuyển tiền vào tài khoản do chúng cung cấp.

null