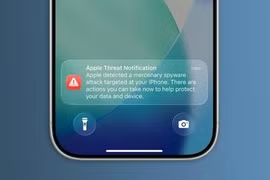
Mã độc có thể ẩn nấp trong điện thoại và vô hiệu hóa chế độ gỡ cài đặt thủ công, thu thập dữ liệu, kiểm soát nội dung màn hình và cung cấp toàn quyền điều khiển từ xa cho tin tặc.
 |
| Ảnh minh hoạ |
Ngày 12-11, hãng bảo mật Kaspersky lên tiếng cảnh báo về một loại mã độc ngân hàng mới có tên là Ghimob đang tấn công người dùng di động trên toàn cầu.
Là một mã độc mới - Trojan Ghimob tấn công ngành ngân hàng và thực hiện việc đánh lừa nạn nhân cài đặt file mã độc thông qua một nội dung email thông báo rằng, người nhận đang mắc một khoản nợ nào đó. Email còn chứa một liên kết để lừa nạn nhân click vào tìm hiểu thêm thông tin.
Sau khi được cài đặt, mã độc sẽ gửi thông điệp lây nhiễm thành công về máy chủ. Thông điệp bao gồm số điện thoại, thông tin khóa chế độ bảo mật màn hình và danh sách các ứng dụng đã được cài đặt có thể bị tấn công.
Nhìn chung, Ghimob có thể do thám 153 ứng dụng di động, chủ yếu là những ứng dụng di động từ các ngân hàng, tiền mã hóa, và thị trường chứng khoán.
Về mặt chức năng, Ghimob đóng vai trò là gián điệp nằm trong "túi" nạn nhân. Các tin tặc phát triển mã độc có thể dễ dàng truy cập những thiết bị đã bị lây nhiễm, thực hiện hoạt động gian lận thông qua sử dụng điện thoại thông minh của nạn nhân để tránh cơ chế nhận dạng thiết bị và các biện pháp bảo mật mà những tổ chức tài chính đã triển khai cũng như lẩn tránh tất cả các hệ thống chống gian lận dựa trên hành vi.
Ngay cả khi người dùng sử dụng một màn hình khóa, Ghimob vẫn có thể ghi và phát lại để mở khóa thiết bị.
Khi các tin tặc phát triển mã độc sẵn sàng thực hiện một giao dịch gian lận, chúng có thể chèn một màn hình đen hoặc mở một số trang web trong chế độ toàn màn hình. Sau đó, khi người dùng khóa ở màn hình, các tin tặc phát triển mã độc thực hiện giao dịch gian lận trong chế độ ngầm, thông qua ứng dụng tài chính đang chạy trên thiết bị.
Ông Fabio Assolini, chuyên gia bảo mật của Kaspersky, chia sẻ: "Chúng tôi khuyến nghị các tổ chức tài chính cần theo dõi các mối đe dọa bảo mật này một cách chặt chẽ, đồng thời cải tiến quy trình xác thực, tăng cường công nghệ chống gian lận và dữ liệu, thông tin về mối đe dọa bảo mật cũng như tìm hiểu và giảm thiểu toàn bộ rủi ro gây bởi mã độc di động này".
ĐỨC THIỆN (TTO)