Công ty nghiên cứu bảo mật ESET cho biết vừa xử lý một phần của mạng lưới chương trình độc hại đã lây nhiễm trên 35.000 máy tính sử dụng hệ điều hành Windows có nhiệm vụ đào tiền ảo cho hacker.
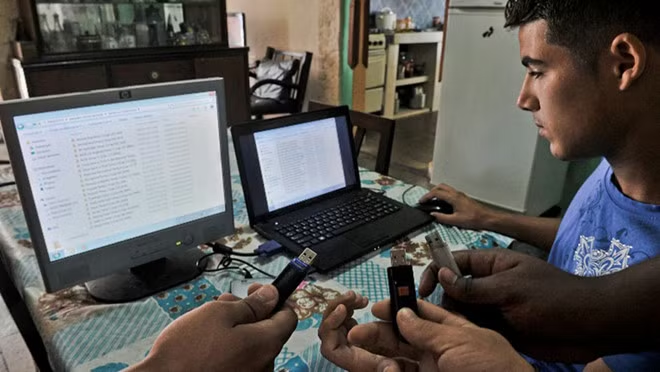 |
| Botnet lợi dụng USB để lây lan nên rất khó để triệt tiêu hoàn toàn - Ảnh: AFP |
Mạng botnet có tên VictoryGate hoạt động từ tháng 5.2019, lây nhiễm chủ yếu ở khu vực Mỹ Latin, đặc biệt là Peru, nơi có tới hơn 90% số thiết bị dính chương trình độc hại này.
“Hoạt động chính của botnet này là đào tiền ảo Monero. Nạn nhân bao gồm cả các tổ chức cộng đồng lẫn tư nhân, trong đó có những đơn vị tài chính”, nhóm nghiên cứu tại ESET chia sẻ.
Đơn vị cho biết đã dùng dải DNS động để xử lý các máy chủ C2 (ra lệnh và điều khiển) độc hại, tạo ra tên miền giả (DNS Sinkhole) để theo dõi hoạt động của botnet. Dữ liệu từ đây cho thấy có khoảng 2.000 tới 3.500 máy tính đã nhiễm chương trình độc hại kết nối tới máy chủ C2 hằng ngày trong suốt tháng 2 và 3 năm nay.
VictoryGate truyền qua các thiết bị di động (ví dụ USB), sau khi máy tính nạn nhân kết nối với thiết bị này, chương trình sẽ cài đặt một gói tập tin độc hại vào hệ thống, sau đó kết nối với máy chủ C2 rồi nhận thêm một gói dữ liệu để đưa mã ngẫu nhiên vào các tiến trình hợp pháp trên nền tảng Windows, ví dụ đưa phần mềm đào tiền ảo XMRig vào tiến trình ucsvc.exe (Boot File Servicing Utility), từ đó tiến hành đào tiền Monero (một trong các loại tiền ảo hiện nay).
“Từ những dữ liệu thu được trong quá trình sử dụng DNS Sinkhole, chúng tôi có thể xác minh rằng mỗi ngày có trung bình 2.000 máy bị lợi dụng để đào tiền. Với một vài phép tính không khó để nhận ra tác giả của chiến dịch này kiếm được tối thiểu 80 Monero, tức xấp xỉ 6.000 USD chỉ từ botnet trên”, ESET nói.
Với việc sử dụng USB như một công cụ phát tán, ESET cảnh báo các trường hợp lây nhiễm có thể diễn ra trong tương lai. Theo THN, một lượng đáng kể máy chủ C2 bị xử lý khiến botnet không thể nhận gói thứ cấp để tiến hành nhiệm vụ, nhưng các máy đã nhiễm trước đó vẫn tiếp tục đào tiền Monero.
Theo Anh Quân (thanhnien)