Phát hiện mã độc cài sẵn trên hàng nghìn điện thoại Android giá rẻ
Hãng bảo mật Bitdefender vừa đưa ra cảnh báo về hàng nghìn điện thoại Android giá rẻ chứa sẵn mã độc.
Hãng bảo mật Bitdefender vừa đưa ra cảnh báo về hàng nghìn điện thoại Android giá rẻ chứa sẵn mã độc.
Báo cáo an ninh mạng mới nhất ghi nhận số lượng gói cài đặt mã độc ngân hàng trên thiết bị di động trong quý 1/2026 đã vượt 162.000 mẫu, chiếm hơn một nửa tổng số ứng dụng độc hại được phát hiện trên toàn cầu.
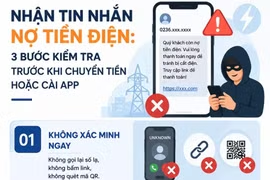
(GLO)- Tập đoàn Điện lực Việt Nam (EVN) vừa tiếp tục cảnh báo về thủ đoạn mạo danh ngành Điện để dẫn dụ người dân chuyển tiền hoặc cài ứng dụng giả mạo chứa mã độc.
(GLO)- World Cup 2026 đang diễn ra sôi động, kéo theo sự gia tăng mạnh mẽ của các website phát sóng bóng đá trái phép. Đáng lo ngại, nhiều trang web không chỉ vi phạm bản quyền mà còn trở thành công cụ dẫn dụ người dùng vào các hoạt động cá độ, cờ bạc và lừa đảo trực tuyến.
(GLO)- Thời gian gần đây, nhiều người dùng smartphone Android tại Việt Nam phản ánh tình trạng thiết bị bất ngờ bị khóa màn hình, liên tục xuất hiện các thông báo như “Thiết bị đã bị hack” hoặc “Điện thoại đã bị khóa”, kèm theo yêu cầu trả tiền chuộc để nhận mã mở khóa.
(GLO)- Từ thói quen “xài chùa” phần mềm đến nguy cơ mất dữ liệu, mất tài khoản và thiệt hại tài chính, ngày càng nhiều người dùng Việt Nam đang thay đổi quan điểm về phần mềm crack.
(GLO)- Theo báo cáo của Kaspersky, mã độc Keenadu không chỉ xuất hiện trong các ứng dụng tải về từ cửa hàng ứng dụng mà còn có thể được nhúng trực tiếp vào ứng dụng hệ thống. Đáng lo ngại hơn, một số thiết bị mới đã được phát hiện có sẵn Keenadu ngay trong firmware.
(GLO)- Trong thời gian chuẩn bị Ðại hội đại biểu toàn quốc lần thứ XIV của Ðảng, cùng với những thông tin tích cực, không gian mạng nổi lên như một “mặt trận” đặc biệt nhạy cảm với các hoạt động lợi dụng tung tin xấu độc, xuyên tạc, kích động.

Chuyên gia pháp lý cho rằng việc tải về hay chia sẻ, lan truyền tài liệu chưa được kiểm chứng, các tệp tin chứa mã độc như 'tài liệu 88 trang' qua Zalo, Facebook mang lại những rủi ro khôn lường.
(GLO)-Ông Simon Green, Chủ tịch khu vực châu Á - Thái Bình Dương và Nhật Bản của Palo Alto Networks cho biết trước đại dịch COVID-19, để xây một mã độc, thông thường phải mất 12h. Nhưng giờ đây với AI, thời gian đó chỉ còn 15 phút.
Trong báo cáo về mã độc mã hóa dữ liệu tống tiền (ransomware) 2025, hãng bảo mật Kaspersky cho biết tuy số lượng có giảm nhưng mức độ nguy hiểm và lượng người bị ảnh hưởng tăng.
Mã độc mã hóa dữ liệu tống tiền (ransomware) và mã độc đánh cắp thông tin tung hoành trong tháng 3 và gia tăng lượng tấn công, khiến các tổ chức an ninh mạng đều lên tiếng cảnh báo người dùng cần ứng phó khẩn cấp.
Medusa là một phần mềm tấn công theo mô hình dịch vụ mã độc tống tiền, thường sử dụng các hoạt động lừa đảo trực tuyến (phishing) để đánh cắp thông tin đăng nhập của nạn nhân.
Hàng triệu người đối diện với nguy cơ số dư trong tài khoản 'bốc hơi' bất cứ lúc nào vì mã độc đánh cắp thông tin.
(GLO)- Mới đây, Công an tỉnh Đồng Nai đã phát thông báo cảnh báo người dân về chiêu thức lừa đảo mới của tội phạm công nghệ cao, bằng hình thức giả “tiểu tam” gửi tin nhắn tố ngoại tình kèm link mã độc để lừa đảo.
Nghiên cứu cho thấy DeepSeek R1 có thể tạo ra nội dung độc hại nhiều hơn các AI khác trên thị trường.
Một chiến dịch tấn công mạng quy mô lớn nhắm vào người dùng WordPress thông qua gói mã nguồn mở độc hại.
Cisco Talos cho biết nhóm tin tặc nói tiếng Việt đứng sau mã độc PXA Stealer và nhắm vào các cơ quan chính phủ, giáo dục tại châu Âu và châu Á.