Hãng bảo mật Kaspersky vừa phát hiện 23 phần mềm độc hại tại Việt Nam lợi dụng dịch COVID-19 để phát tán phần mềm độc hại, email lừa đảo…
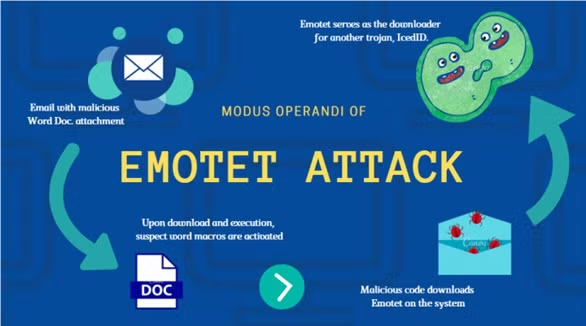 |
Phát hiện 23 phần mềm độc hại liên quan đến COVID-19 tại Việt Nam. - Ảnh: KASPERSKY
Kaspersky cũng đã tìm thấy các tệp độc hại được ngụy trang thành những tài liệu liên quan đến virus. Các tệp độc hại được ẩn dưới vỏ bọc của tệp pdf, mp4 và docx về virus corona. Tên của tệp thể hiện rằng chúng chứa các hướng dẫn bằng video về cách bảo vệ người dùng khỏi virus, cập nhật về các mối nguy hại và quy trình phát hiện virus.
Tuy nhiên trên thực tế, các tệp này chứa một loạt các mối đe dọa mạng, từ trojan đến worm, có khả năng phá hủy, chặn, sửa đổi hoặc sao chép dữ liệu, cũng như can thiệp vào hoạt động của máy tính hoặc mạng máy tính.
Một số tệp chứa mã độc được phát tán qua email. Ví dụ, tệp có định dạng excel gồm danh sách các nạn nhân nhiễm COVID-19 được đính kèm trong email gửi từ "WHO" nhưng trên thực tế là một trình tải xuống trojan có khả năng tải xuống và cài đặt tệp chứa mã độc lên máy người dùng. Tệp thứ hai này là một trojan-spy được thiết kế để thu thập nhiều dữ liệu khác nhau, bao gồm cả mật khẩu, từ thiết bị của nạn nhân và gửi cho tin tặc.
Tại khu vực Châu Á - Thái Bình Dương, Kaspersky đã phát hiện 93 phần mềm độc hại liên quan đến COVID-19 ở Bangladesh, 53 ở Philippines, 40 ở Trung Quốc, 23 ở Việt Nam, 22 ở Ấn Độ và 20 ở Malaysia. Tại Singapore, Nhật Bản, Indonesia, Hồng Kông, Myanmar và Thái Lan, số phần mềm độc hại đang ở mức dưới 10.
Cũng theo các chuyên gia Kaspersky, một trong những chiến dịch spam mới nhất giả mạo Tổ chức Y tế Thế giới (WHO) cho thấy tin tặc đã lợi dụng uy tín của WHO (trong việc thường xuyên cập nhật thông tin về COVID-19) để tấn công mạng. Người dùng khi nhấp vào liên kết nhúng trong email được gửi từ "WHO" sẽ được chuyển hướng đến một trang web lừa đảo yêu cầu nhập thông tin cá nhân. Sau đó, những thông tin này sẽ đến tay tội phạm mạng.
Phương thức lừa đảo này có vẻ đạt hiệu quả hơn các cảnh báo khác mà chuyên gia của Kaspersky đã lưu ý gần đây, như lời mời cho vay tiền từ WB (Ngân hàng Thế giới) hoặc IMF (Quỹ tiền tệ Quốc tế).
Trước đó, trong tháng 2, Kaspersky cũng đã phát cảnh báo về các tệp pdf, mp4 và docx độc hại được ngụy trang thành các tài liệu liên quan đến virus corona chủng mới. Một tuần sau, các chuyên gia tiết lộ những email lừa đảo đã được gửi đến người dùng đang hoang mang về dịch bệnh. Để khiến các email trông đáng tin hơn, tội phạm mạng đã mạo danh Trung tâm kiểm soát và phòng ngừa dịch bệnh Hoa Kỳ (CDC) để gửi email với nội dung khuyến nghị về COVID-19.
Thoạt nhìn, email có vẻ đáng tin cho đến khi bạn nhấp vào tên miền cdc-gov.org và được chuyển đến trang đăng nhập Outlook. Lúc này, khả năng cao là người dùng sẽ bị đánh cắp thông tin đăng nhập email.
Đức Thiện (TTO)