Chuyên gia Lê Hữu Quang Linh, sinh năm 1996 tiếp tục được nhắc tới trên website của MSRC - Trung tâm phản hồi về bảo mật của Microsoft.
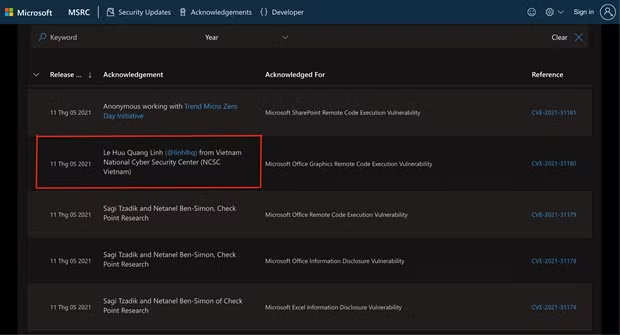 |
| Website của MSRC - Trung tâm phản hồi về bảo mật của Microsoft đã nhắc tới chuyên gia bảo mật 9x của Việt Nam. (Ảnh chụp màn hình) |
Đại diện Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) thuộc Cục An toàn thông tin (Bộ Thông tin và Truyền thông) cho biết chuyên gia Lê Hữu Quang Linh, sinh năm 1996 tiếp tục được nhắc tới trên website của MSRC - Trung tâm phản hồi về bảo mật của Microsoft.
Theo đó, Trung tâm MSRC đã ghi nhận Lê Hữu Quang Linh là người đã phát hiện ra lỗ hổng CVE-2021-31180 có mức độ ảnh hưởng cao (lỗ hổng có mã CVE-2021-31180 nằm trong thư viện đồ họa của Microsoft Office, cho phép đối tượng tấn công thực thi mã từ xa).
Chuyên gia Lê Hữu Quang Linh cũng đã nhiều lần được Microsoft vinh danh và có tên trong danh sách 100 nhà nghiên cứu bảo mật tiêu biểu có sức ảnh hưởng lớn nhất đến môi trường an ninh mạng năm 2020 của thế giới.
Trước đó, vào tháng 4, 6 và 9/2020, chuyên gia Lê Hữu Quang Linh cũng đã được Microsoft vinh danh khi phát hiện ra những lỗ hổng nguy hiểm trên các sản phẩm của hãng công nghệ này.
Trong đó, chuyên gia Lê Hữu Quang Linh đã phát hiện ra các lỗ hổng nguy hiểm CVE-2020-0687, CVE-2020-1299 cho phép kẻ tấn công tạo ra các tài khoản người dùng với đầy đủ quyền quản trị máy tính; đã phát hiện lỗ hổng bảo mật nguy hiểm trên hệ điều hành Windows (“CVE-2020-1319” được Microsoft ghi nhận ở mức “Critical - nghiêm trọng” có thể gây ảnh hưởng đến hàng triệu người dùng toàn thế giới, cho phép kẻ tấn công chiếm quyền kiểm soát hệ thống, cài đặt chương trình, xem, thay đổi, xóa dữ liệu người dùng hoặc có thể tạo tài khoản mới với đầy đủ quyền của người dùng.
Cũng theo NCSC, với phương châm làm việc sẵn sàng nhận việc khó và dám giao trọng trách cho những người trẻ, đội ngũ nhân sự gồm các chuyên gia trẻ tới 85% là nhân sự 9x với các vị trí trưởng phòng sinh năm 1994, 1995, có nhiều kinh nghiệm trong lĩnh vực an toàn thông tin.
Từ đầu năm đến nay các chuyên gia NCSC đã phát hiện được hơn 30 lỗ hổng 0-Day (còn gọi là lỗ hổng bảo mật Zero-Day), CVE trên nhiều nền tảng lớn khác nhau…
Minh Sơn (Vietnam+)