Tránh chồng chéo trong tổ chức thực hiện
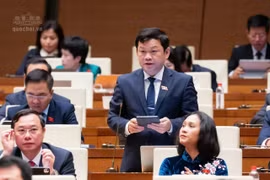
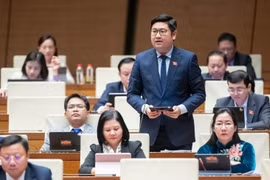
Góp ý về cơ chế quản lý an ninh dữ liệu, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên cho rằng, trong bối cảnh chuyển đổi số diễn ra mạnh mẽ, dữ liệu ngày càng trở thành nguồn lực quan trọng đối với phát triển kinh tế số, xã hội số và nâng cao năng lực cạnh tranh quốc gia.
Việc xây dựng Luật An ninh dữ liệu vì vậy cần hài hòa giữa yêu cầu bảo vệ chủ quyền, an ninh dữ liệu với nhu cầu khai thác, lưu chuyển và sử dụng dữ liệu hiệu quả, tạo điều kiện cho đổi mới sáng tạo và hội nhập quốc tế.
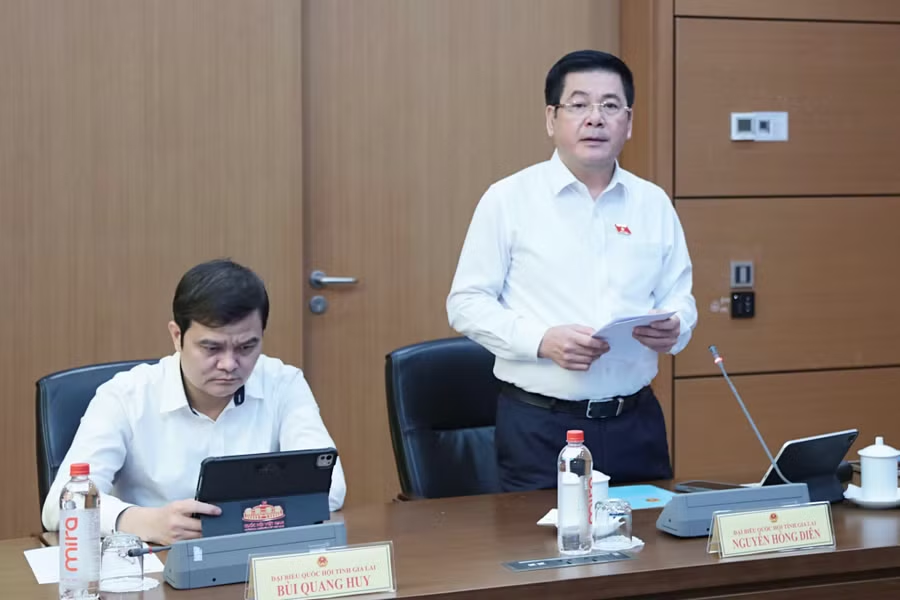
Theo ông, các quan hệ liên quan đến dữ liệu hiện được điều chỉnh bởi nhiều luật, như Luật Dữ liệu, Luật Bảo vệ dữ liệu cá nhân, Luật An ninh mạng và pháp luật chuyên ngành. Do đó, dự thảo cần tiếp tục bảo đảm tính thống nhất, tránh chồng chéo trong tổ chức thực hiện.
Phó Chủ tịch Quốc hội ghi nhận dự thảo đã định hướng xác định, cập nhật cấp độ rủi ro dữ liệu; công nhận, kế thừa kết quả đánh giá, tích hợp hồ sơ và thẩm định nhằm hạn chế thủ tục trùng lặp. Tuy nhiên, tiêu chí xác định, điều chỉnh cấp độ rủi ro và cơ chế xử lý khi có khác biệt giữa kết quả đánh giá của tổ chức, doanh nghiệp với cơ quan có thẩm quyền cần được quy định rõ hơn.
Theo đó, dự thảo cần cụ thể hóa tiêu chí xác định cấp độ rủi ro dựa trên tính chất, mức độ quan trọng của dữ liệu; làm rõ căn cứ điều chỉnh cấp độ, tiêu chí xác định tính tương đương, trách nhiệm công nhận và phạm vi đánh giá bổ sung. Đối với nội dung rủi ro đã được đánh giá hợp pháp, đáp ứng yêu cầu, không nên buộc thực hiện đánh giá lại, trừ khi phát sinh rủi ro mới hoặc có thay đổi trọng yếu.
Phó Chủ tịch Quốc hội Nguyễn Hồng Diên nhấn mạnh: Mục tiêu không chỉ là giảm số lượng thủ tục hành chính mà còn phải giảm thực chất nghĩa vụ tuân thủ trùng lặp, kết hợp hợp lý giữa tiền kiểm, hậu kiểm và trách nhiệm giải trình.
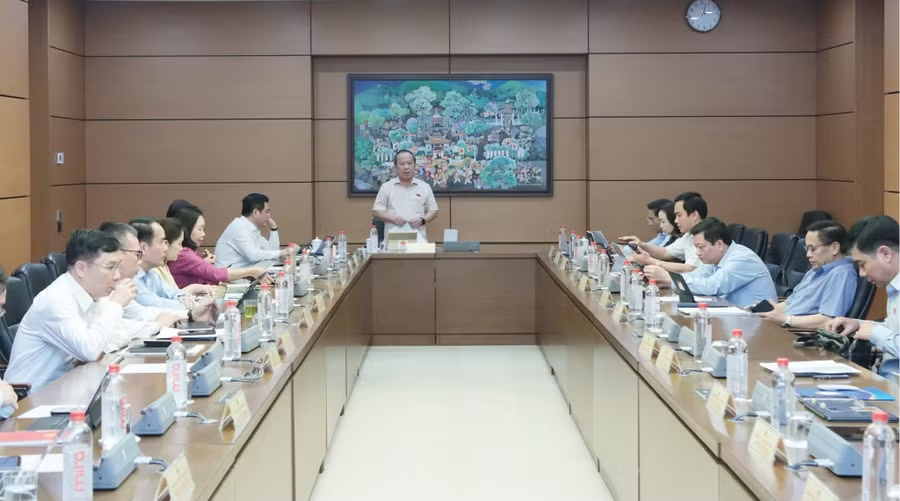
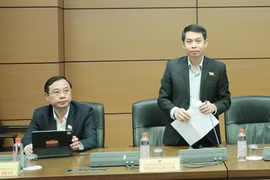
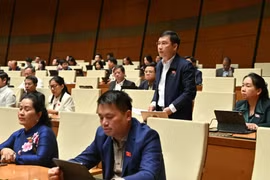
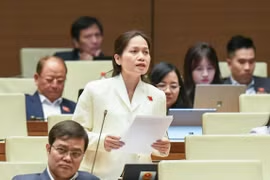
Từ thực tiễn quản lý chuyển đổi số ở địa phương, đại biểu (ĐB) Trần Kim Kha cũng đề nghị rà soát quy định để bảo đảm thống nhất với pháp luật chuyên ngành, giảm gánh nặng tuân thủ và nâng cao tính khả thi.
Đối với quy chuẩn về hiệu quả sử dụng năng lượng và hiệu suất thiết bị của trung tâm dữ liệu, đại biểu cho rằng đây là nội dung thuộc pháp luật về sử dụng năng lượng tiết kiệm, hiệu quả và pháp luật về tiêu chuẩn, quy chuẩn kỹ thuật, không phải nội dung cốt lõi của an ninh dữ liệu.
“Việc đưa các quy chuẩn này về pháp luật chuyên ngành sẽ góp phần hạn chế tình trạng một chỉ tiêu chịu sự quản lý của nhiều đầu mối, gây chồng chéo khi triển khai” - ĐB Kha phân tích.
Kiểm soát chuyển dữ liệu xuyên biên giới theo rủi ro thực tế
Đối với quy định về chuyển dữ liệu xuyên biên giới tại Điều 19 dự thảo Luật, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên thống nhất cần kiểm soát chặt việc chuyển ra nước ngoài đối với dữ liệu quan trọng liên quan đến quốc phòng, an ninh và chủ quyền quốc gia. Tuy nhiên, ông lưu ý không nên đồng nhất cấp độ quan trọng của dữ liệu với mức độ rủi ro của từng hoạt động chuyển dữ liệu.
Theo ông, rủi ro còn phụ thuộc vào mục đích chuyển, chủ thể tiếp nhận, phạm vi xử lý, biện pháp mã hóa và khả năng kiểm soát, truy xuất, thu hồi dữ liệu. Chẳng hạn, chuyển dữ liệu đã mã hóa để xử lý kỹ thuật, có giới hạn quyền truy cập và khả năng thu hồi sẽ có mức độ rủi ro khác với chuyển toàn bộ dữ liệu gốc ra nước ngoài để lưu trữ, khai thác lâu dài.
Vì vậy, dự thảo cần quy định cụ thể tiêu chí đánh giá rủi ro và biện pháp kiểm soát tương ứng với từng hình thức chuyển, xử lý dữ liệu; phân biệt rõ việc lưu trữ, khai thác dữ liệu ở nước ngoài với hoạt động truy cập kỹ thuật từ xa có kiểm soát.
Đồng thời, cần làm rõ cơ chế áp dụng đối với các hoạt động xử lý dữ liệu xuyên biên giới thường xuyên đã đáp ứng yêu cầu an ninh dữ liệu, nhất là trong thanh toán quốc tế, điện toán đám mây, dịch vụ công nghệ và vận hành hệ thống tập trung.
Phó Chủ tịch Quốc hội cho rằng, bảo vệ chủ quyền, an ninh dữ liệu không đồng nghĩa với hạn chế tối đa việc lưu chuyển dữ liệu. Việc kiểm soát cần dựa trên mức độ rủi ro thực tế, đúng đối tượng và phù hợp với yêu cầu cần thiết.
Về các biện pháp kỹ thuật khẩn cấp tại Điều 23 dự thảo Luật, Phó Chủ tịch Quốc hội Nguyễn Hồng Diên lưu ý đây không chỉ là vấn đề kỹ thuật mà còn liên quan đến giới hạn thực thi quyền lực nhà nước và việc bảo đảm quyền, lợi ích hợp pháp của tổ chức, cá nhân.
Dự thảo cho phép áp dụng các biện pháp có mức độ can thiệp lớn, như bóc gỡ dữ liệu, vô hiệu hóa quyền truy cập, tạm dừng luồng truyền dữ liệu hoặc tạm dừng vận hành một phần hay toàn bộ hệ thống thông tin, dịch vụ. Dù đã quy định nguyên tắc ưu tiên biện pháp ít hạn chế quyền nhất, thẩm quyền, thời hạn áp dụng và quyền khiếu nại, khởi kiện, yêu cầu bồi thường, một số điều kiện vẫn cần được làm rõ.
Cụ thể, khoản 6 Điều 23 cho phép gia hạn biện pháp khẩn cấp trong trường hợp đặc biệt nghiêm trọng, với tổng thời gian không quá 90 ngày. Tuy nhiên, dự thảo chưa làm rõ tiêu chí xác định trường hợp này và căn cứ đánh giá việc tiếp tục duy trì, gia hạn biện pháp.
Do đó, ông đề nghị quy định cụ thể tiêu chí xác định trường hợp đặc biệt nghiêm trọng, căn cứ gia hạn và trách nhiệm đánh giá lại tính cần thiết, tương xứng trong suốt thời gian áp dụng. Đối với biện pháp kéo dài, tác động trên diện rộng hoặc có nguy cơ làm gián đoạn dịch vụ thiết yếu, cần có cơ chế phối hợp với cơ quan quản lý chuyên ngành và giám sát ngoài cơ quan trực tiếp thực thi.
Theo Phó Chủ tịch Quốc hội, việc áp dụng quyền lực khẩn cấp phải đi đôi với kiểm soát quyền lực, trách nhiệm giải trình và bảo vệ quyền, lợi ích hợp pháp của tổ chức, cá nhân.
Bảo đảm an ninh dữ liệu, không tạo gánh nặng tuân thủ
ĐB Trần Kim Kha bày tỏ quan tâm đến nghĩa vụ lập phương án bảo vệ an ninh dữ liệu cấp độ 2 quy định tại Điều 10 dự thảo Luật.
Theo đại biểu, phạm vi dữ liệu thuộc cấp độ này khá rộng, bao gồm dữ liệu lưu hành nội bộ, dữ liệu kinh doanh và dữ liệu cá nhân thông thường. Trong khi đó, dự thảo mới miễn nghĩa vụ lập phương án cho hộ kinh doanh, doanh nghiệp nhỏ, siêu nhỏ và doanh nghiệp khởi nghiệp sáng tạo, chưa bao quát các tổ chức có quy mô tương đương như hợp tác xã, trường mầm non tư thục, phòng khám, hội và quỹ.
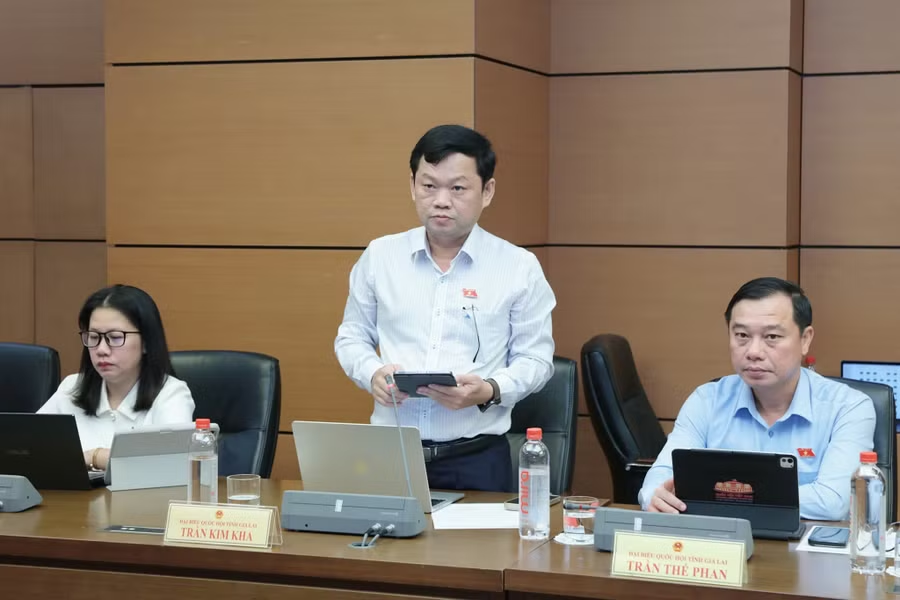
Đại biểu cũng lưu ý nhiều cơ quan, đơn vị cấp cơ sở như UBND cấp xã, trường học, trạm y tế có thể thuộc diện phải lập phương án, trong khi chủ yếu sử dụng hệ thống thông tin dùng chung do bộ, ngành hoặc UBND cấp tỉnh làm chủ quản. Nếu mỗi đơn vị phải lập phương án riêng trong thời hạn 12 tháng như dự thảo, có thể phát sinh nhiều hồ sơ tương tự, tạo thêm áp lực cho cán bộ cơ sở mà chưa chắc nâng cao hiệu quả bảo vệ dữ liệu.
Từ đó, ĐB Kha đề nghị mở rộng diện miễn lập phương án đối với tổ chức không phải doanh nghiệp nhưng có quy mô lao động, nguồn thu tương đương doanh nghiệp nhỏ. Cơ quan, tổ chức xử lý dữ liệu cấp độ 2 trên hệ thống thông tin dùng chung cũng cần được áp dụng phương án bảo vệ của chủ quản hệ thống, thay vì phải lập phương án riêng.
Đối với phạm vi điều chỉnh của luật, ĐB Kha đề nghị loại trừ hoạt động xử lý dữ liệu của cá nhân phục vụ nhu cầu cá nhân, gia đình, không nhằm mục đích kinh doanh.
Theo đại biểu, nếu không quy định rõ, việc kết hợp các điều khoản về đối tượng áp dụng, phân loại dữ liệu và nghĩa vụ lập phương án có thể dẫn đến cách hiểu rằng người dân lưu danh bạ, ảnh gia đình hoặc hồ sơ khám bệnh của người thân trên điện thoại cũng phải lập phương án bảo vệ an ninh dữ liệu.
Đại biểu cho rằng, cách hiểu này có thể mở rộng nghĩa vụ pháp lý vượt quá mục tiêu quản lý, gây khó khăn khi thực thi và dẫn đến áp dụng không thống nhất. Tuy nhiên, các hành vi bị nghiêm cấm tại Điều 6 vẫn cần áp dụng đối với mọi cá nhân.
Đối với quy định về công nghệ mới tại khoản 1 Điều 15, ĐB Kha cho rằng, việc chỉ xác định công nghệ mới theo danh mục do Chính phủ ban hành có thể khiến pháp luật không theo kịp tốc độ phát triển công nghệ. Những công nghệ chưa có tên trong danh mục hoặc được gọi bằng tên khác vẫn có thể tiềm ẩn nguy cơ lớn đối với an ninh dữ liệu.
Đại biểu đề nghị xác định công nghệ mới dựa trên đặc điểm rủi ro, gồm: khả năng làm thay đổi mức độ kiểm soát dữ liệu của chủ quản; khả năng suy diễn, tái tạo, liên kết dữ liệu ở quy mô hoặc mức độ chưa có tiền lệ; hoặc chưa có tiêu chuẩn an ninh được công nhận.
Theo đó, danh mục công nghệ mới do Chính phủ công bố, cập nhật nên được sử dụng làm căn cứ tham khảo, bảo đảm áp dụng thống nhất, nhưng không phải căn cứ duy nhất để xác định nghĩa vụ. Công nghệ chưa có tên trong danh mục vẫn cần tuân thủ quy định nếu đáp ứng các đặc điểm rủi ro nêu trên.