Ít nhất 25 mẫu smartphone Android của các hãng lớn như Asus, LG, ZTE... mang lỗ hổng bảo mật trước khi tới tay người dùng.
 |
Theo Wired, các nhà nghiên cứu từ công ty bảo mật Kryptowire đã tìm thấy 38 lỗ hổng trong 25 mẫu điện thoại Android, 11 trong số đó được bán ra bởi các công ty tên tuổi của Mỹ. Các lỗ hổng này cho phép tin tặc có thể lấy được quyền truy cập thiết bị cũng như micro trên smartphone mà không cần sự chấp thuận của người dùng.
Ryan Johnson, Giám đốc nghiên cứu của Kryptowire và Angelos Stavrou, Giám đốc điều hành của công ty, đã tiết lộ phát hiện này hôm 10/8 vừa qua tại hội nghị an ninh Black Hat, diễn ra ở Las Vegas. Nghiên cứu này một phần được tài trợ bởi Bộ An ninh Nội địa Mỹ.
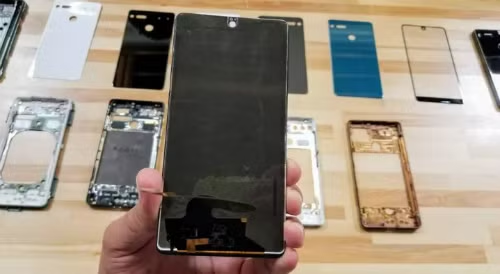
11 điện thoại Android được liệt kê là dễ bị xâm nhập và phổ biến ở Mỹ có sự tham gia của các nhà sản xuất nước ngoài, như ZTE của Trung Quốc, Asus (công ty có trụ sở tại Đài Loan) và LG của Hàn Quốc. Bên cạnh đó là các nhà sản xuất điện thoại của Mỹ như Essential, công ty được thành lập bởi Andy Rubin, đồng tác giả của hệ điều hành Android.
Các lỗ hổng chủ yếu xuất hiện sau khi các nhà sản xuất kết nối thiết bị với hệ điều hành Android và thay đổi nó theo ý thích mà không xem xét các vấn đề an ninh đi kèm.
Theo Cnet, một khi tin tặc khai thác lỗ hổng được thiết lập sẵn trong các điện thoại Android này, chúng có thể theo dõi mọi chuyển động và biến điện thoại thành công cụ giám sát để thu thập thông tin về chủ sở hữu. Chúng thậm chí có thể quay lại màn hình, chụp ảnh màn hình, khôi phục cài đặt gốc trên thiết bị và có khả năng nhận nhật ký về nội dung chủ sở hữu đang nhập, đọc và liên hệ.
Ví dụ lỗ hổng trên ZenFone 3 Max, cho phép kẻ xấu cài đặt bất kỳ ứng dụng nào khác qua Internet, ghi nhận mật khẩu Wi-Fi, thiết lập keylogger, chặn tin nhắn văn bản và tự thực hiện cuộc gọi điện thoại. Lỗ hổng này cũng tồn tại trên cả ZenFone 5, ZenFone 4 Max và Max Pro. Theo nghiên cứu của Kryptowire, lỗ hổng khác nhau giữa các điện thoại, vì mỗi loại đều có các ứng dụng được cài đặt sẵn khác nhau.
"Tất cả lỗ hổng này đều đã được đặt sẵn", Stavrou nói. "Điều đó quan trọng bởi vì người dùng nghĩ rằng họ chỉ bị tấn công nếu tải xuống thứ gì đó không tốt".
Kryptowire đã cảnh báo các công ty sản xuất điện thoại thông minh trước khi đưa ra nghiên cứu này. Tuy nhiên, mỗi công ty lại có một cách phản ứng khác nhau. Essential cho biết họ vá các lỗ hổng ngay sau khi được cảnh báo. LG, ZTE và Asus cho biết đã vá một số lỗi và đang tiếp tục sửa chữa các vấn đề còn lại.
"Những vấn đề họ vạch ra không ảnh hưởng đến hệ điều hành Android, mà đúng hơn là của bên thứ ba và các ứng dụng trên thiết bị. Cùng với Kryptowire, chúng tôi đã liên hệ với các đối tác bị ảnh hưởng để giải quyết chúng", một phát ngôn viên của Google cho biết.
Theo VNE